


Phishing simulatie: test en train uw medewerkers het hele jaar
Bij de eerste phishingtest voert 40% van de medewerkers hun Microsoft-inloggegevens in op een nep-inlogpagina. Met geautomatiseerde phishing campagnes per e-mail, QR-code en nep-inlogpagina (credential harvest) brengt u dat structureel omlaag. NIS2-compliant, volledig geautomatiseerd.
Vertrouwd door 600+ organisaties • Gartner Peer Insights ★★★★★ 5.0



 ★★★★★5.0
 NIS2 partner
 Horizon 2020
Wat is een phishing simulatie?
Een phishing simulatie is een gecontroleerde test waarbij realistische nepmails naar uw eigen medewerkers worden verstuurd om te meten wie klikt, wie inloggegevens invoert en wie de aanval herkent, zonder risico voor uw organisatie.
Het doel is niet straffen, maar trainen: medewerkers die klikken krijgen direct een trainingsmoment in de browser. Effectieve phishing preventie is niet eenmalig. Het is een doorlopend programma van simulaties, e-learning en gedragsmeting, zodat uw organisatie structureel weerbaarder wordt.
40% van de medewerkers voert inloggegevens in bij de eerste credential-harvest phishingtest (bron: Lupasafe platformdata, 600+ organisaties). Met continue training en herhaalde tests brengt u dat structureel omlaag, vaak naar onder 8% binnen drie maanden.
Waarom phishing testen onmisbaar is voor MKB
Vier feiten die u niet kunt negeren.
40% voert inloggegevens in
Bij de eerste phishingtest voert 40% van de medewerkers hun Microsoft-inloggegevens in op een nep-inlogpagina. Zonder dat ze het doorhebben.
Bron: Lupasafe platformdata, 600+ organisaties
NIS2 vereist het aantoonbaar
De Cyberbeveiligingswet treedt op 15 augustus 2026 in werking en maakt aantoonbare phishing training verplicht. Geen bewijs = geen compliance.
91% start met phishing
Negen van de tien cyberaanvallen beginnen met een phishing e-mail. Eén klik is genoeg voor ransomware, datalekken of factuurfraude.
Bron: CISA en Verizon DBIR (jaarlijks rapport)
Eenmalig werkt niet
Een enkele test geeft een momentopname. Continu testen, maandelijks of per kwartaal, verlaagt het risico structureel en levert bewijs voor uw auditor.
"Deze beveiligingssoftware biedt niet alleen een uitstekend dashboard en proactieve ondersteuning, maar is ook een belangrijke stap op weg naar het voldoen aan de NIS2-wetgeving."
Jurry Bouterse
IT-beheerder, Total Packaging
Zo werkt phishing testen met Lupasafe
Een phishing campagne opzetten duurt 5 minuten. Daarna loopt alles automatisch, het hele jaar. Bent u MSP? Met een master phishing profile koppelt u een klant in 10 seconden.
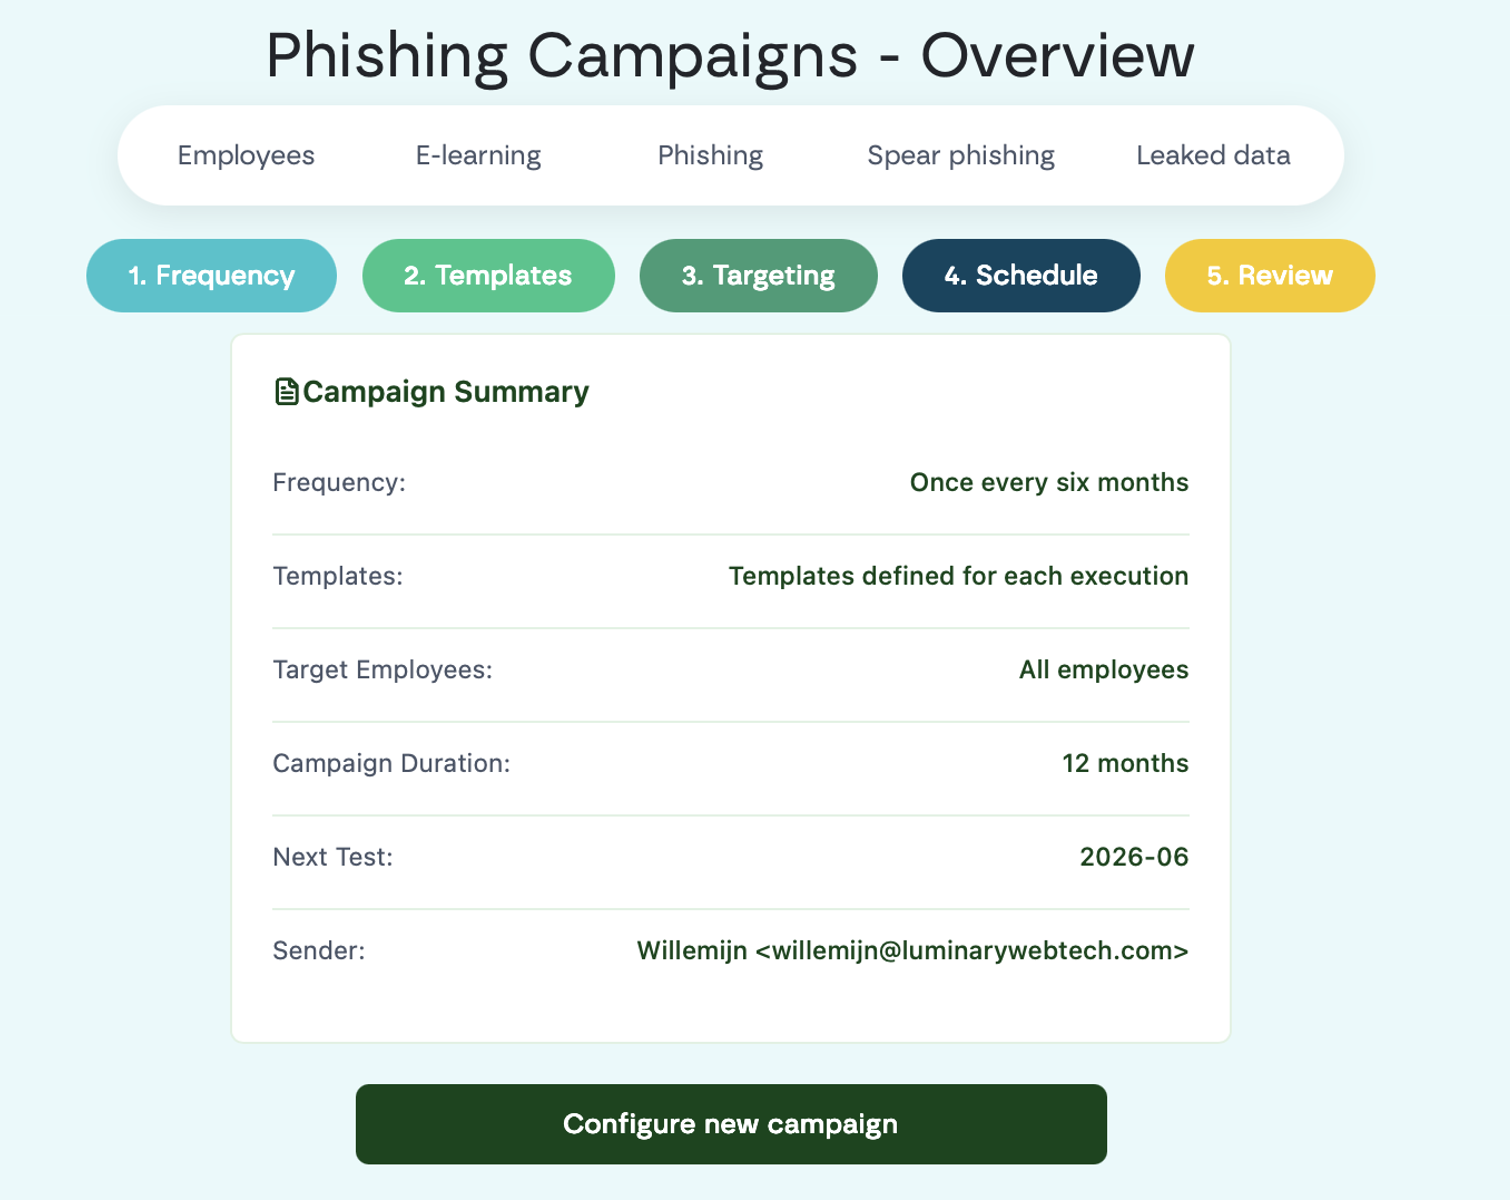
Jaarplanning in 5 stappen
Stel de frequentie in (maandelijks, per kwartaal of half jaar), kies templates, selecteer doelgroepen en activeer. Nieuwe medewerkers worden automatisch toegevoegd via Entra ID synchronisatie (tweemaal per dag).
Stappen: 1. Frequentie • 2. Templates • 3. Doelgroep • 4. Planning • 5. Controleren & starten
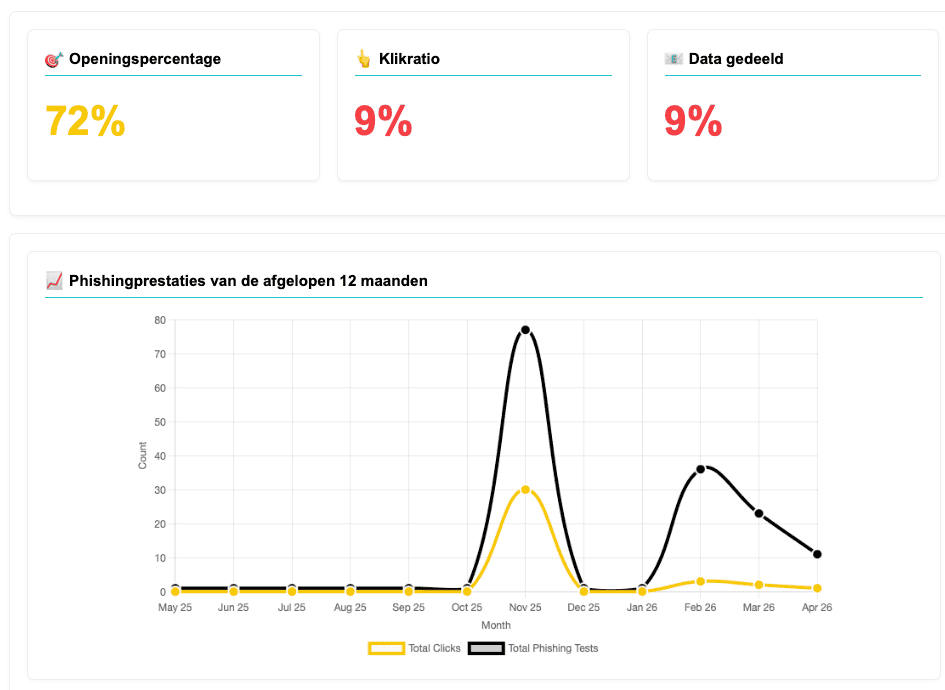
Resultaten per medewerker
Volledige track record per persoon: verstuurd, geopend, geklikt, wachtwoord ingevoerd, training gevolgd. Exporteerbaar als bewijs voor uw auditor of verzekeraar.
Inclusief detectie van verborgen links, IP range filtering (onderscheid tussen echte klikken en e-mailscanners) en tijdstempel bij credential harvest.
Vier soorten phishing simulaties
E-mail phishing
Realistische templates: factuurmails, bezorgmeldingen, wachtwoordresets. Standaardbibliotheek of eigen maatwerk.
QR-code phishing
QR-codes in e-mails die verwijzen naar nep-inlogpagina's. Test of medewerkers ook via mobiel kwetsbaar zijn.
Credential harvest
Nep-inlogpagina's (fake login) die meten of medewerkers hun wachtwoord invoeren. De scherpste test van beveiligingsbewustzijn.
Spear phishing
Gerichte aanvallen, gepersonaliseerd met naam, bedrijfsnaam en website van de ontvanger. Risicogestuurd: test specifieke afdelingen of functies.
Wilt u eerst zien hoe het werkt?
Doe de gratis NIS2 scan en ontdek direct uw phishing risicoprofiel. Duurt 5 minuten, geen account nodig.
Een phishing test uitvoeren, zo snel kan het
Campagne opzetten
Kies templates, stel frequentie in, selecteer medewerkers. Klaar met de 5-stappen wizard.
Training na klik
Medewerkers die klikken krijgen direct een trainingsmoment in hun browser, in hun eigen taal.
Meetbaar resultaat
Klikratio significant gedaald. Rapportage beschikbaar voor auditor, klant of verzekeraar.
Phishing testen als bewijs voor NIS2 compliance
De NIS2-richtlijn vereist aantoonbare training. Phishing simulaties leveren dat bewijs, per medewerker, per campagne, exporteerbaar voor uw auditor.
NIS2 Supply Chain 10, Control 2.2: Educatie van bestuurders en medewerkers
"De directie en bestuurders van de organisatie dienen een opleiding of een cursus te volgen zodat ze cyberbeveiligingsrisico's kunnen identificeren en beoordelen. Medewerkers van de organisatie krijgen een opleiding en training over digitale veiligheid die past bij hun functie en ze worden getest op hun kennis van regels en procedures van de organisatie."
Hoe Lupasafe dit levert:
- Phishing rapportage per medewerker: verstuurd, geklikt, getraind, individueel bewijs van deelname
- E-learning met rolspecifieke modules voor beveiligingsfunctionaris, incidentmanager en FG
- Automatische jaarplanning, continuïteit als bewijs, niet alleen een momentopname
- Exporteerbare HTML/PDF rapporten in uw eigen huisstijl voor auditor of klant
Control 2.2, Educatie
Training van bestuurders en medewerkers. Aantoonbaar via phishing scores en e-learning voortgang per persoon.
Control 2.6, Thuiswerken
Veilig thuiswerken. Specifieke e-learning module + beveiliging van laptops en werkplekken (endpoint compliance) monitoring op thuiswerkplekken.
Alle 17 controls
Phishing is onderdeel van het complete NIS2 dashboard. Alle resultaten vloeien automatisch naar één bron van waarheid.
Privacy & verantwoord testen
Phishing simulaties vereisen zorgvuldige omgang met persoonsgegevens. Lupasafe is AVG-conform.
Phishing checklist
Management autorisatie vereist per campagne. Verantwoord en transparant.
Geen wachtwoorden
Credentials van harvest tests worden niet opgeslagen. Nooit.
Data in de EU
Opgeslagen in Duitsland en Nederland. Verwerkersovereenkomst beschikbaar.
PII achter 2FA
Persoonsgegevens alleen zichtbaar in portal achter tweefactorauthenticatie.
Start vandaag met phishing testen
Gratis evaluatie van 30 dagen. Geen creditcard nodig. Eerste phishing campagne binnen een week. De Cyberbeveiligingswet treedt op 15 augustus 2026 in werking.
Start gratis evaluatie Doe eerst de NIS2 scanMSP of IT-partner? Beheer phishing campagnes voor al uw klanten
Multi-tenant portal, white-label branding en geautomatiseerde rapportage. Onboarding per klant in 3 minuten.
- ✓ White-label: uw logo, kleuren en SMTP op alle campagnes
- ✓ Multi-tenant dashboard, alle klanten in één overzicht
- ✓ Autotask PSA integratie met geautomatiseerde tickets
- ✓ REST API voor automatisering en facturatie
- ✓ Volumekortingen voor partners
Veelgestelde vragen over phishing simulaties
Wat is een phishing simulatie?
Een phishing simulatie is een gecontroleerde test waarbij realistische nepmails naar uw eigen medewerkers worden verstuurd om te meten wie klikt en wie inloggegevens invoert. Dit kan via klassieke e-mail, QR-codes of credential harvest pagina's (nep-inlogschermen). Medewerkers die klikken krijgen direct een trainingsmoment. Het doel is trainen, niet straffen.
Hoe zet ik een phishing campagne op met Lupasafe?
Het opzetten duurt 5 minuten. Via een 5-stappen wizard kiest u frequentie (maandelijks, per kwartaal of half jaar), selecteert u templates uit de bibliotheek of maakt u eigen maatwerk, en activeert u de campagne. Nieuwe medewerkers worden automatisch toegevoegd via Entra ID synchronisatie. Beheert u als MSP meerdere klanten? Met een master phishing profile zet u de simulaties eenmalig op en koppelt u een klant in 10 seconden.
Is phishing testen verplicht onder NIS2?
NIS2 Supply Chain 10 control 2.2 verplicht aantoonbare cybersecurity-educatie voor bestuurders en medewerkers. Phishing simulaties zijn de meest effectieve en aantoonbare manier om dit te realiseren. De Cyberbeveiligingswet maakt dit wettelijk afdwingbaar in Nederland.
Wat kost een phishing test bij Lupasafe?
Lupasafe Awareness (inclusief phishing simulaties, e-learning en rapportage) begint vanaf €3,99 per gebruiker per maand (2-jarig contract). Het NIS2-pakket met alle 17 controls, inclusief dark web monitoring, endpoint compliance en Microsoft 365 audit, kost €7,99 per gebruiker per maand. Geen minimaal aantal gebruikers. 30 dagen gratis evaluatie.
Worden wachtwoorden opgeslagen bij credential harvest tests?
Nee. Credentials die medewerkers invoeren op nep-inlogpagina's worden niet opgeslagen door Lupasafe. Wel wordt geregistreerd dát er een wachtwoord is ingevoerd, inclusief tijdstip. Persoonsgegevens zijn alleen zichtbaar achter tweefactorauthenticatie (2FA). Een phishing checklist met management autorisatie is vereist per campagne.
Hoeveel procent van de medewerkers klikt op een phishing mail?
Lupasafe platformdata over 600+ organisaties laat zien dat 40% van de medewerkers hun inloggegevens invoert bij de eerste credential-harvest phishingtest. Met continue training en herhaalde tests brengt u dat structureel omlaag, vaak naar onder 8% binnen drie maanden.
